 Microsoft Intune
Configurez le connecteur Microsoft Intune pour récupérer les appareils gérés, applications et configuration MDM
Ce document décrit la procédure pour configurer le connecteur Microsoft Intune permettant de récupérer les informations de gestion des appareils et la configuration MDM.
Les connecteurs Intune et EntraID partagent la même inscription d'application Microsoft. Si vous configurez les deux, vous n'avez besoin d'enregistrer l'application qu'une seule fois.
Ce que Vous Obtiendrez
Ce connecteur fournit l'accès à :
- Tenant ID : Identifiant unique de votre organisation
- Application (client) ID : Identifiant de l'enregistrement d'application
- Client Secret : Credential d'authentification pour l'accès API
Prérequis
- Accès Administrateur global à Microsoft Entra ID
Informations à fournir dans OverView
| Champ | Description |
|---|---|
| URL de l'API | URL de l'API Microsoft Graph |
| URL du jeton | URL du point d'accès de jeton OAuth |
| ID du locataire | ID du locataire Azure AD |
| ID d'application (client) | ID client de l'application |
| Secret client | Valeur du secret client |
Paramètres
Ces paramètres sont facultatifs. Conservez leur valeur par défaut sauf besoin particulier.
| Paramètre | Description | Défaut |
|---|---|---|
| Récupérer les données de conformité | Récupérer les informations sur les données de conformité | Activé |
| Types de propriétaires d'appareils à exclure | Types de propriétaires d'appareils à exclure de l'import. Parmi : Entreprise, Personnel, Inconnu | — |
Étapes de Configuration
Étape 1 : Enregistrer l'Application
- Accédez au centre d'administration Microsoft Entra avec un compte Administrateur global
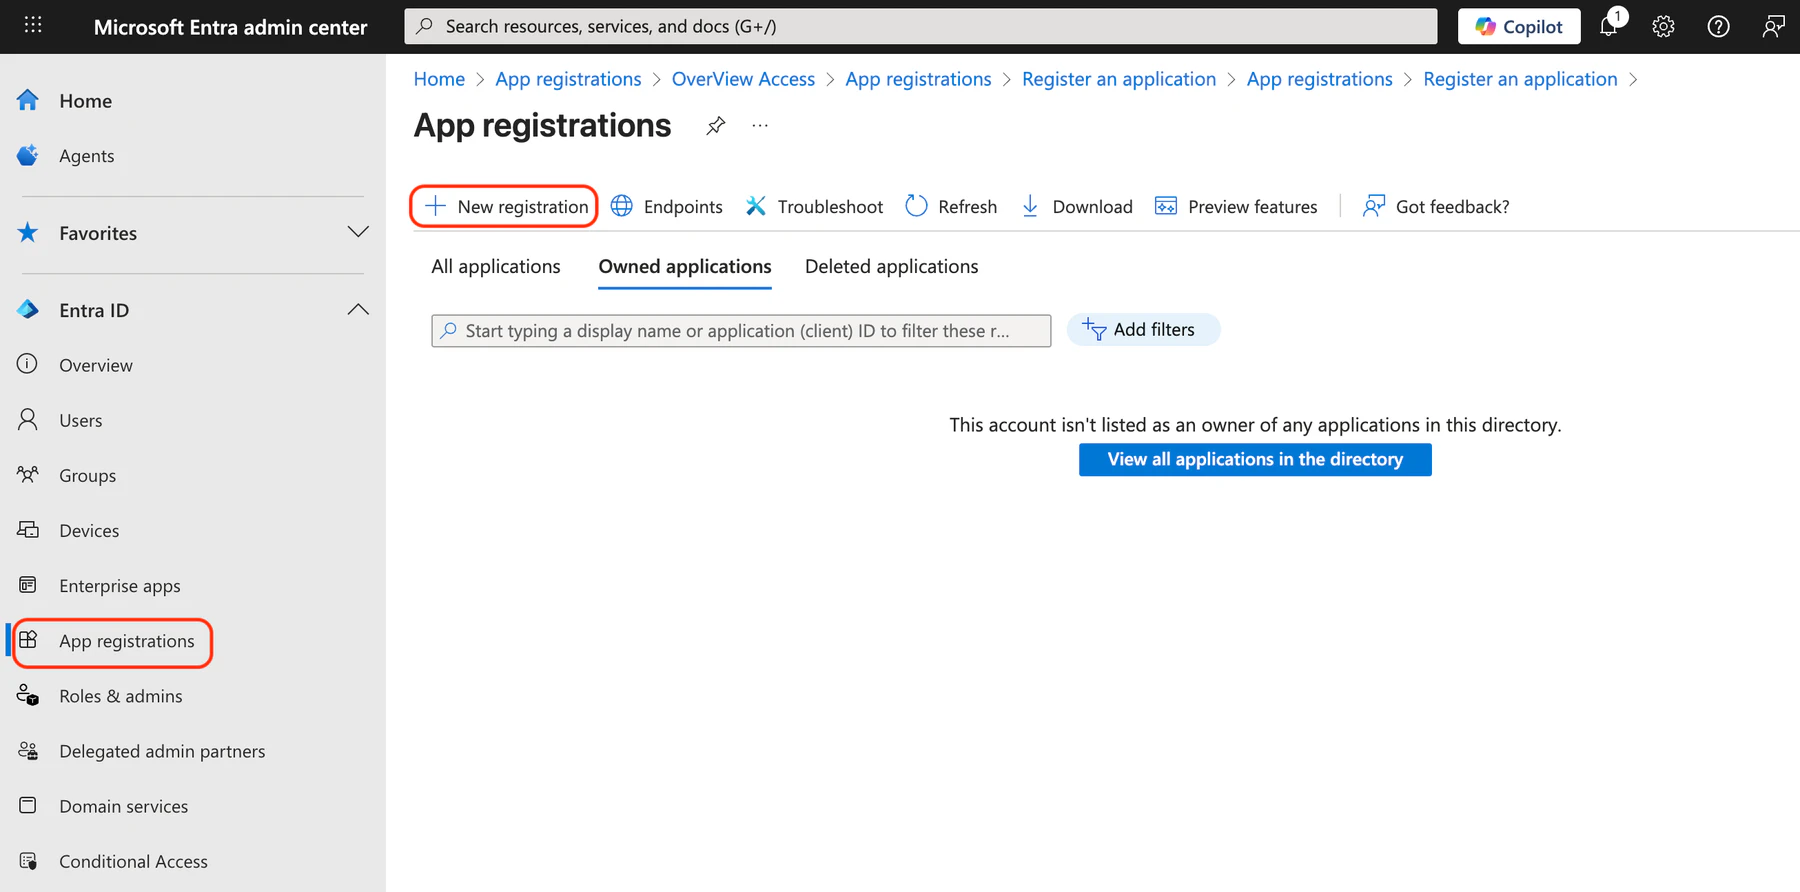
- Naviguez vers Entra ID > Inscriptions d'applications
- Cliquez sur + Nouvelle inscription
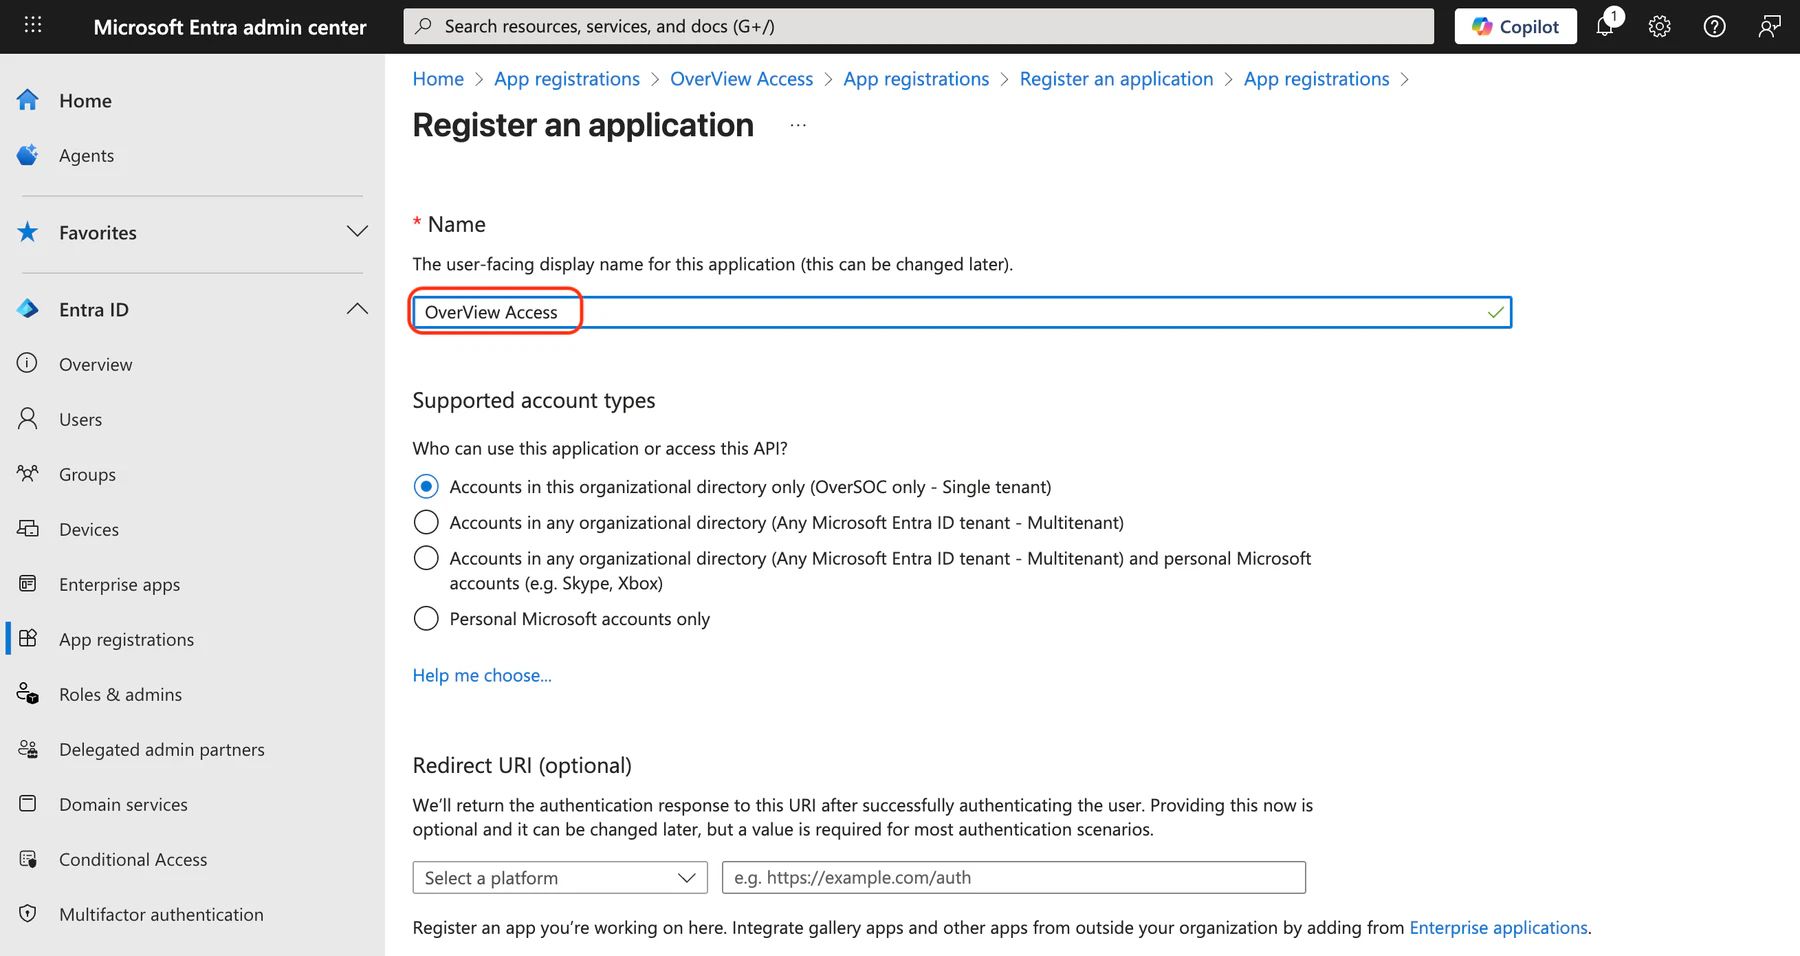
- Remplissez le formulaire d'inscription :
- Nom :
OverView Access - Types de comptes pris en charge : Sélectionnez Comptes dans cet annuaire d'organisation uniquement
- Cliquez sur Inscrire
- Nom :
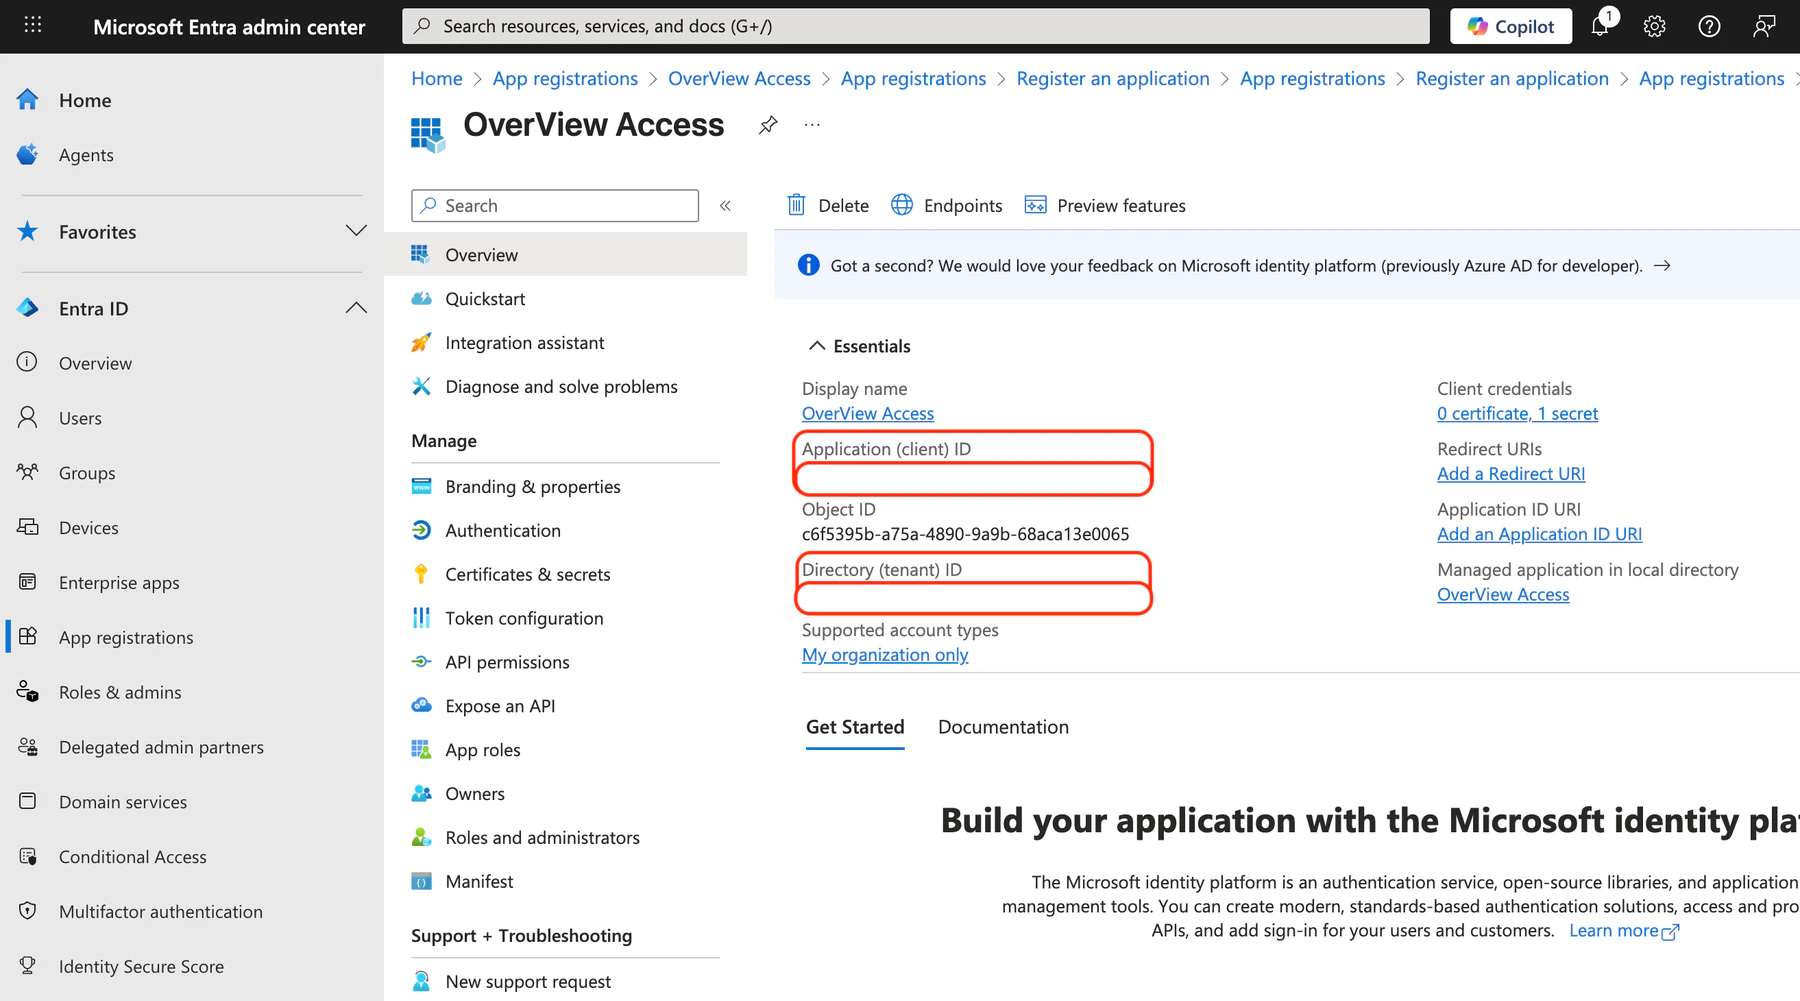
- Sauvegardez les IDs affichés sur la page Vue d'ensemble :
- ID d'application (client)
- ID de l'annuaire (locataire)
Étape 2 : Créer le Secret Client
- Dans votre inscription d'application, allez dans Gérer > Certificats et secrets
- Sous Secrets client, cliquez sur + Nouveau secret client
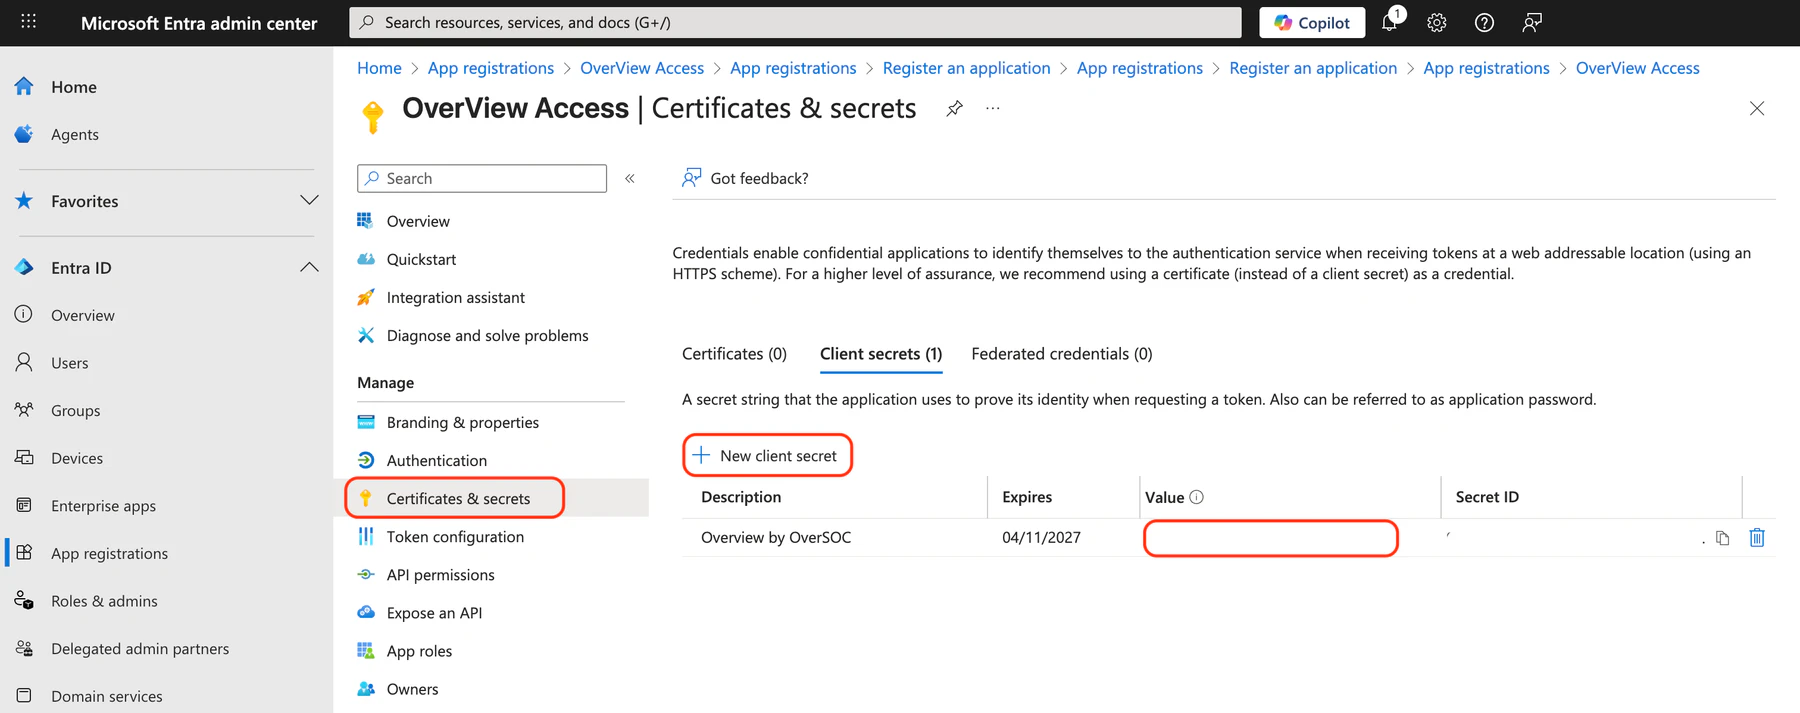
- Configurez le secret :
- Description :
OverView Access Secret - Expire : Choisissez une durée appropriée (recommandé : 24 mois)
- Cliquez sur Ajouter
- Description :
- ⚠️ Important : Copiez la Valeur immédiatement—elle ne sera affichée qu'une seule fois
Étape 3 : Configurer les Permissions API
- Allez dans Gérer > Autorisations de l'API
- Cliquez sur + Ajouter une autorisation
- Sélectionnez Microsoft Graph > Autorisations d'application
- Ajoutez les permissions suivantes :
Utilisateurs & Authentification :User.Read.AllUserAuthenticationMethod.Read.All
Gestion des Appareils :Device.Read.AllDeviceManagementApps.Read.AllDeviceManagementConfiguration.Read.All(en cours de remplacement parDeviceManagementScripts.Read.Allpour les endpoints de scripts — voir avis de dépréciation Microsoft)DeviceManagementManagedDevices.Read.AllDeviceManagementServiceConfig.Read.All
Annuaire & Audit :Directory.Read.AllDomain.Read.AllAuditLog.Read.All
- Cliquez sur Ajouter les autorisations après avoir ajouté toutes les permissions ci-dessus
- Cliquez sur Accorder le consentement administrateur pour Votre Organisation et confirmez en cliquant sur Oui
- Vérifiez que toutes les permissions affichent le statut Accordé pour Votre Organisation avec une coche verte
Résumé
Vous devez maintenant avoir :
- ✅ ID d'application (client)
- ✅ ID de l'annuaire (locataire)
- ✅ Valeur du secret client
- ✅ Autorisations API accordées
Détails de Configuration
Lors de la configuration du connecteur OverView Intune, les URLs par défaut sont :
- Token URL :
https://login.microsoftonline.com/ - API URL :
https://graph.microsoft.com/v1.0/
Si votre environnement nécessite des URLs différentes (ex: clouds souverains), précisez-les lors de la configuration du connecteur.
Alternative : import par fichiers via DropPoint
L'accès API décrit plus haut est la méthode recommandée pour ce connecteur. Lorsqu'il n'est pas disponible (réseau cloisonné, version ou licence sans API, export déjà produit par ailleurs), OverView accepte des exports de fichiers, à déposer dans le bucket dédié à Microsoft Intune.
Bucket : s3://intune/
Exemple : s3://intune/export.csv
La procédure est décrite dans le guide OverView DropPoint : génération des credentials, configuration du client, puis envoi des fichiers depuis l'interface web OverView, l'AWS CLI ou un SDK. Les exemples y sont préremplis avec ce bucket lorsque vous suivez ce lien.